
چرا فایروال بهتنهایی برای تأمین امنیت شبکه کافی نیست؟
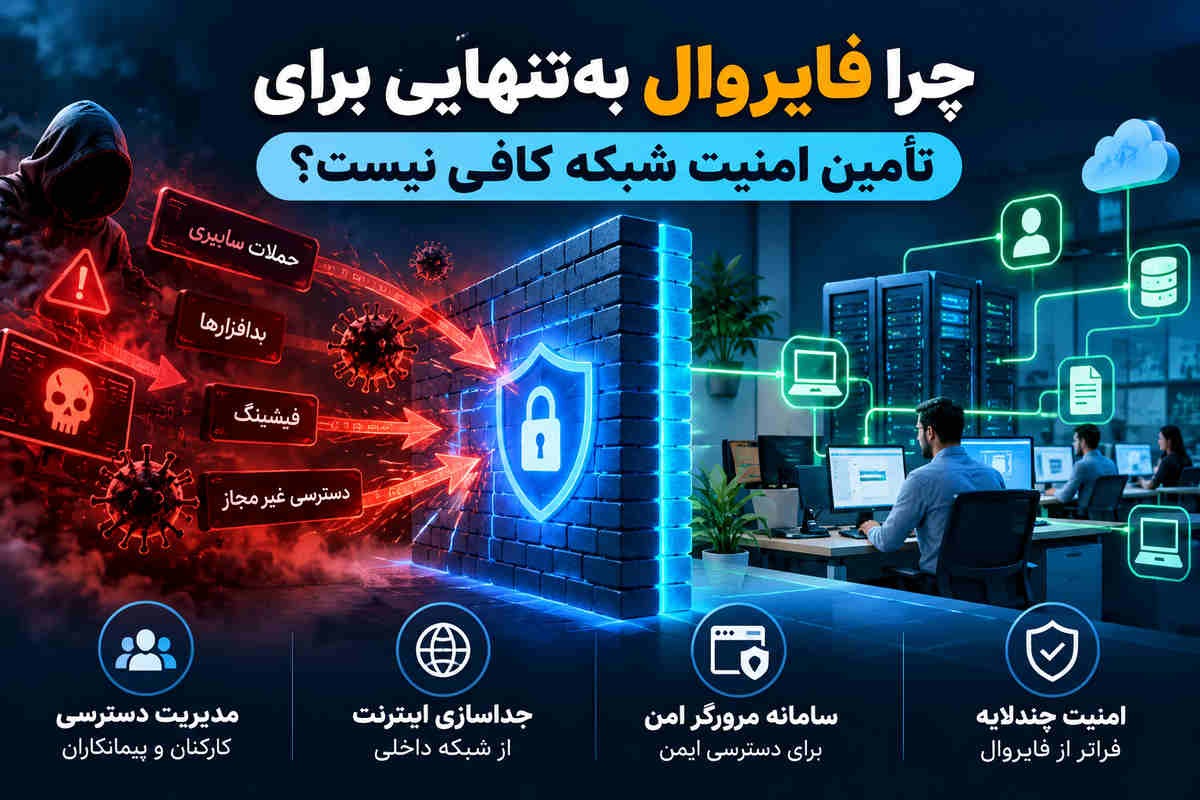
بسیاری از سازمانها تصور میکنند نصب یک فایروال قدرتمند برای محافظت از شبکه و اطلاعات آنها کافی است. درحالیکه فایروال یکی از مهمترین ابزارهای امنیت شبکه محسوب میشود، نمیتواند بهتنهایی تمام تهدیدهای سایبری را شناسایی یا متوقف کند. راهکارهایی مانند سامانه pam یا سامانه مدیریت دسترسی کارکنان و پیمانکاران با کنترل دسترسیهای ویژه و نظارت بر فعالیت کاربران دارای مجوز، میتوانند بخشی از محدودیتهای فایروال را پوشش دهند. تصور کنید مهاجمی با سرقت رمز عبور یکی از کارکنان، از طریق حسابی معتبر به سامانههای سازمان دسترسی پیدا کند؛ در چنین شرایطی، حتی وجود فایروال پیشرفته نیز لزوماً مانع سوءاستفاده از آن حساب نخواهد شد.
امروزه امنیت شبکه سازمانی به چیزی فراتر از کنترل ترافیک ورودی و خروجی نیاز دارد. مدیریت هویت کاربران، محدودسازی دسترسی کارکنان و پیمانکاران، حفاظت از دستگاهها و پایش فعالیتهای مشکوک، همگی بخشهایی از یک راهبرد امنیتی مؤثر هستند.
فایروال چیست و چه نقشی در امنیت شبکه دارد؟
فایروال (Firewall) یک ابزار امنیتی سختافزاری یا نرمافزاری است که ترافیک شبکه را بر اساس مجموعهای از قوانین مشخص بررسی و کنترل میکند. هدف اصلی آن جلوگیری از ارتباطات غیرمجاز و کاهش احتمال دسترسی مهاجمان به منابع شبکه است.
فایروال چگونه ترافیک شبکه را کنترل میکند؟
فایروال با بررسی عواملی مانند آدرس IP، پورت، پروتکل و وضعیت ارتباط، درباره مجاز یا مسدود بودن ترافیک تصمیم میگیرد.
برای مثال، مدیر شبکه میتواند دسترسی به برخی سرویسها را محدود کند یا ارتباطات ورودی غیرضروری را مسدود سازد. این قابلیت در کاهش سطح حمله سازمان اهمیت زیادی دارد.
تفاوت فایروال سنتی و نسل جدید
فایروالهای نسل جدید یا NGFW علاوه بر قابلیتهای رایج، ممکن است امکاناتی مانند شناسایی برنامهها، بازرسی عمیق بستهها و سیستم جلوگیری از نفوذ را ارائه دهند.
بااینحال، حتی فایروالهای پیشرفته نیز جایگزین مدیریت هویت، امنیت دستگاهها و کنترل دقیق مجوزهای کاربران نیستند.
چرا فایروال نمیتواند تمام تهدیدهای سایبری را متوقف کند؟
مهمترین محدودیت فایروال این است که همه تهدیدها از مسیر ارتباطات آشکارا غیرمجاز وارد سازمان نمیشوند. برخی حملات از حسابهای معتبر، نرمافزارهای مجاز یا دسترسیهای داخلی سوءاستفاده میکنند.
سرقت حسابهای کاربری و سوءاستفاده از دسترسی معتبر
در حملات فیشینگ، مهاجم تلاش میکند اطلاعات ورود کاربران را به دست آورد. اگر این اطلاعات سرقت شوند، ممکن است مهاجم بتواند از مسیرهای ارتباطی مجاز وارد سامانههای سازمان شود.
فایروال میتواند برخی ارتباطات مخرب را شناسایی یا محدود کند، اما تشخیص اینکه کاربر واردشده واقعاً صاحب حساب است، معمولاً به کنترلهای هویتی دیگری نیاز دارد.
تهدیدهای داخلی و دسترسی بیشازحد کارکنان
همه تهدیدهای امنیتی منشأ خارجی ندارند. خطای انسانی، استفاده نادرست از اطلاعات یا مجوزهای بیشازحد میتواند امنیت سازمان را به خطر بیندازد.
برای مثال، کارمندی که به اطلاعات خارج از حوزه وظایف خود دسترسی دارد، ممکن است ناخواسته دادههای حساس را افشا کند. فایروال بهتنهایی نمیتواند ضرورت یا مشروعیت تمام این دسترسیها را ارزیابی کند.
بدافزارها و حملات باجافزاری
بدافزارها ممکن است از طریق فایلهای آلوده، آسیبپذیری نرمافزارها یا حسابهای کاربری به دستگاهها راه پیدا کنند.
فایروالهای پیشرفته میتوانند بخشی از فعالیتهای مخرب را مسدود کنند؛ اما شناسایی رفتار بدافزار روی دستگاه و جلوگیری از گسترش آن به ابزارهای مکمل نیاز دارد.
محدودیت بررسی ترافیک رمزگذاریشده
بخش بزرگی از ارتباطات امروزی از پروتکلهایی مانند HTTPS و TLS استفاده میکند.
بررسی محتوای این ارتباطات به قابلیتها و تنظیمات خاص نیاز دارد و همیشه امکانپذیر یا مناسب نیست. در نتیجه، ممکن است بخشی از فعالیتهای مخرب در ارتباطات ظاهراً مجاز پنهان بماند.
دسترسی کارکنان و پیمانکاران چه ارتباطی با امنیت شبکه دارد؟
یکی از مهمترین چالشهای امنیت سازمانی، مشخص کردن این موضوع است که هر فرد به کدام سامانهها و اطلاعات دسترسی داشته باشد.
حتی اگر ارتباطات شبکه بهدرستی کنترل شوند، مجوزهای نامناسب کاربران میتوانند مسیر سوءاستفاده از اطلاعات را فراهم کنند.
خطر دسترسیهای دائمی و غیرضروری
در بسیاری از سازمانها، سطح دسترسی کارکنان پس از تغییر سمت یا مسئولیت بازبینی نمیشود. همچنین ممکن است حساب افراد خارجشده از سازمان همچنان فعال باقی بماند.
این وضعیت باعث انباشت مجوزها و افزایش ریسک دسترسی غیرمجاز میشود.
چرا دسترسی پیمانکاران به کنترل بیشتری نیاز دارد؟
پیمانکاران معمولاً برای انجام فعالیتی مشخص و در بازه زمانی محدود به برخی منابع سازمان نیاز دارند.
اگر دسترسی آنها بدون محدودیت زمانی یا نظارت مناسب تعریف شود، ممکن است پس از پایان همکاری نیز فعال بماند.
به همین دلیل، تعیین منابع مجاز، محدودسازی مدت دسترسی و ثبت فعالیتهای مرتبط اهمیت دارد.
نقش سامانه مدیریت دسترسی در کاهش تهدیدها
سامانههای مدیریت دسترسی میتوانند به سازمان کمک کنند تا درخواستها و مجوزهای کاربران را بهصورت متمرکز مدیریت کند.
این سامانهها، بسته به قابلیتهای خود، امکان تعریف سطح دسترسی، تأیید درخواستها، بازبینی مجوزها و ثبت سوابق فعالیت را فراهم میکنند.
هدف این است که کاربران فقط در زمان موردنیاز و متناسب با مسئولیت خود به منابع سازمان دسترسی داشته باشند.
چه راهکارهایی باید در کنار فایروال استفاده شوند؟
برای ایجاد امنیت مؤثر، سازمانها باید از رویکرد دفاع چندلایه یا Defense in Depth استفاده کنند. در این رویکرد، چند کنترل امنیتی مکمل یکدیگر هستند تا شکست یک لایه به معنای از بین رفتن تمام حفاظتها نباشد.
مدیریت هویت و دسترسی (IAM)
مدیریت هویت و دسترسی یا IAM مجموعهای از فرایندها و فناوریها برای شناسایی کاربران و کنترل مجوزهای آنهاست.
این رویکرد به سازمان کمک میکند مشخص کند چه کسی، در چه شرایطی و به کدام منابع دسترسی داشته باشد.
احراز هویت چندمرحلهای (MFA)
احراز هویت چندمرحلهای با افزودن عامل دیگری علاوه بر رمز عبور، احتمال سوءاستفاده از اطلاعات ورود سرقتشده را کاهش میدهد.
روشهای مقاوم در برابر فیشینگ، مانند کلیدهای امنیتی مبتنی بر استاندارد FIDO2، میتوانند حفاظت بیشتری در برابر برخی حملات سرقت اعتبارنامه فراهم کنند.
حفاظت از دستگاهها با EDR
راهکارهای Endpoint Detection and Response یا EDR برای شناسایی، بررسی و پاسخ به فعالیتهای مشکوک در رایانهها و سرورها استفاده میشوند.
این ابزارها میتوانند رفتارهایی را شناسایی کنند که صرفاً با بررسی ترافیک شبکه قابل تشخیص نیستند.
جداسازی اینترنت از شبکه داخلی
یکی دیگر از راهکارهای کاهش ریسک، جداسازی اینترنت از شبکه داخلی است. در این رویکرد، ارتباط مستقیم کاربران یا محیطهای کاری حساس با اینترنت عمومی محدود میشود تا احتمال انتقال تهدیدها به سامانههای داخلی کاهش یابد.
این جداسازی میتواند بسته به نیاز سازمان از طریق تفکیک شبکه، محیطهای واسط و کنترل مسیرهای تبادل اطلاعات اجرا شود. بااینحال، جداسازی بهتنهایی جایگزین کنترل هویت، بهروزرسانی و پایش امنیتی نیست.
استفاده از سامانه مرورگر امن
سامانه مرورگر امن یکی از راهکارهای مکمل برای کاهش ریسک ناشی از وبگردی و دسترسی کاربران به محتوای اینترنت است.
این راهکار، بسته به معماری و قابلیتهای محصول، میتواند فعالیت مرور وب را در محیطی کنترلشده یا ایزوله اجرا کند و احتمال انتقال برخی تهدیدهای مبتنی بر مرورگر به دستگاه کاربر یا شبکه داخلی را کاهش دهد.
استفاده از چنین سامانهای بهویژه برای سازمانهایی اهمیت دارد که کارکنان آنها همزمان به اینترنت و منابع حساس داخلی نیاز دارند.
پایش رویدادها و فعالیت کاربران
ثبت و تحلیل رویدادهای امنیتی به شناسایی رفتارهای غیرعادی کمک میکند.
راهکارهایی مانند SIEM با جمعآوری و تحلیل گزارشهای سامانههای مختلف، امکان بررسی رخدادها و شناسایی الگوهای مشکوک را فراهم میکنند.
معماری Zero Trust چه کمکی به امنیت شبکه میکند؟
معماری Zero Trust یا اعتماد صفر بر این اصل استوار است که حضور کاربر یا دستگاه در شبکه داخلی، بهتنهایی دلیل کافی برای اعتماد به آن نیست.
در این رویکرد، تصمیمهای دسترسی بر اساس عواملی مانند هویت کاربر، وضعیت دستگاه، منبع درخواستی و سیاستهای امنیتی اتخاذ میشوند.
اصل حداقل دسترسی چیست؟
اصل حداقل دسترسی یا Least Privilege به معنای اعطای حداقل مجوزهای لازم برای انجام وظایف است.
برای مثال، کارمندی که تنها به مشاهده گزارشها نیاز دارد، نباید بدون ضرورت امکان تغییر یا حذف اطلاعات را داشته باشد.
اجرای این اصل میتواند دامنه آسیب ناشی از اشتباه کاربران یا سوءاستفاده از حسابهای کاربری را کاهش دهد.
تفاوت Zero Trust با امنیت مبتنی بر مرز شبکه
در مدل سنتی، تمرکز زیادی بر محافظت از مرز شبکه وجود دارد؛ اما Zero Trust کنترل دسترسی به منابع را مستقل از محل اتصال کاربر نیز بررسی میکند.
این معماری جایگزین مستقیم فایروال نیست، بلکه رویکردی برای هماهنگسازی کنترلهای هویت، دستگاه، شبکه و داده است.
چگونه امنیت شبکه سازمان را فراتر از فایروال تقویت کنیم؟
تقویت امنیت شبکه باید با شناخت داراییها و دسترسیهای موجود آغاز شود. خرید ابزارهای متعدد بدون سیاست مشخص، لزوماً به افزایش امنیت منجر نمیشود.
شناسایی حسابها و منابع حساس
سازمان باید فهرستی از کاربران، پیمانکاران، حسابهای سیستمی و منابع حساس تهیه کند.
این کار به شناسایی حسابهای بلااستفاده و دسترسیهای غیرضروری کمک میکند.
بازبینی و محدودسازی مجوزها
مجوزهای دسترسی باید بهصورت دورهای بررسی شوند. دسترسی کارکنان خارجشده یا پیمانکارانی که همکاری آنها پایان یافته است نیز باید بهموقع لغو شود.
حسابهای دارای دسترسی ویژه به کنترل و نظارت دقیقتری نیاز دارند.
ترکیب فناوری، آموزش و آمادگی برای رخداد
اجرای احراز هویت چندمرحلهای، بهروزرسانی نرمافزارها، تهیه نسخه پشتیبان و آموزش کارکنان از اقدامات مهم برای کاهش ریسک است.
همچنین سازمان باید برنامه مشخصی برای شناسایی، مهار و بازیابی پس از رخدادهای امنیتی داشته باشد.
جمعبندی؛ فایروال یک لایه دفاعی است، نه تمام امنیت شبکه
فایروال نقش مهمی در کنترل ارتباطات و کاهش دسترسیهای غیرمجاز دارد؛ اما امنیت شبکه تنها به مسدودسازی ترافیک محدود نمیشود.
سرقت حسابهای کاربری، تهدیدهای داخلی، دسترسیهای غیرضروری و بدافزارها نشان میدهند که سازمانها به کنترلهای مکمل نیاز دارند.
ترکیب فایروال با مدیریت هویت و دسترسی، احراز هویت چندمرحلهای، حفاظت از دستگاهها، تفکیک شبکه و پایش فعالیتها میتواند به کاهش ریسکهای امنیتی کمک کند.
امنیت پایدار زمانی شکل میگیرد که سازمان علاوه بر کنترل ارتباطات، بداند چه کسی به چه منابعی دسترسی دارد و چگونه از این دسترسی استفاده میکند.
سوالات متداول درباره فایروال و امنیت شبکه
آیا داشتن فایروال برای امنیت شبکه کافی است؟
خیر. فایروال یکی از کنترلهای مهم امنیتی است، اما برای مقابله با تهدیدهای داخلی، سرقت حسابها و بدافزارها به راهکارهای مکمل نیاز است.
تفاوت فایروال و سامانه مدیریت دسترسی چیست؟
فایروال عمدتاً ارتباطات شبکه را کنترل میکند؛ درحالیکه سامانه مدیریت دسترسی بر هویت کاربران، مجوزها و چرخه عمر دسترسی تمرکز دارد.
آیا فایروال میتواند جلوی باجافزار را بگیرد؟
برخی فایروالها میتوانند بخشی از فعالیتهای مرتبط با باجافزار را شناسایی یا مسدود کنند، اما جلوگیری مؤثر به کنترلهای دیگری مانند EDR، بهروزرسانی و پشتیبانگیری نیز نیاز دارد.
چرا دسترسی پیمانکاران یک ریسک امنیتی است؟
زیرا دسترسیهای موقت ممکن است بدون محدودیت مناسب تعریف شوند یا پس از پایان همکاری فعال بمانند. تعیین مدت اعتبار و بازبینی مجوزها به کاهش این خطر کمک میکند.
Zero Trust چه تفاوتی با فایروال دارد؟
فایروال یک ابزار کنترل ترافیک است، اما Zero Trust یک معماری امنیتی برای تصمیمگیری و اعمال دسترسی بر اساس هویت، شرایط و سیاستهای سازمان است..
